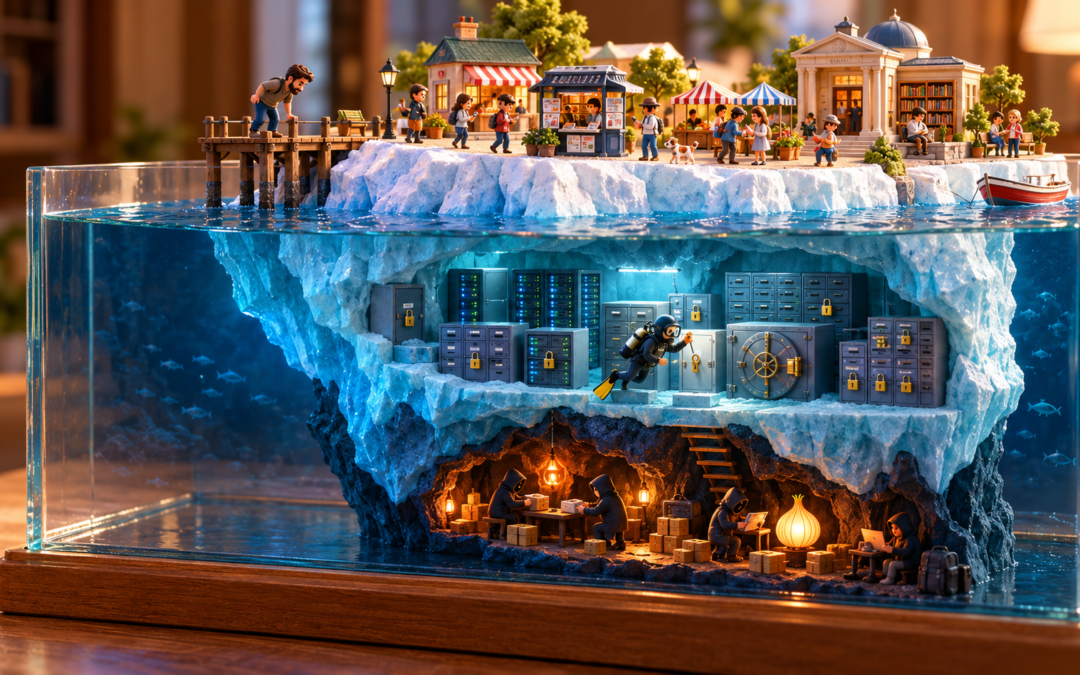
Buena parte de lo que se dice sobre la deep web y la dark web mezcla dos cosas distintas y las envuelve en un aire de misterio que no ayuda a entender el problema real: dónde acaba la información de una empresa o de un particular cuando se pierde el control sobre ella. Conviene separar las tres capas de Internet y ver qué tiene cada una que ver con la seguridad de un pequeño negocio.
Por qué importa a un negocio pequeño
Internet es hoy el canal por el que pasa casi toda la actividad diaria: enviar un presupuesto, cobrar, publicar una foto del escaparate o consultar una cuenta bancaria. Cada una de esas acciones deja datos, propios y de terceros, que tienen valor. Y ese valor atrae a quien quiere aprovecharlo.
La amenaza no siempre llega por la vía técnica. Muchas fugas empiezan por un descuido humano: una contraseña reutilizada, un correo abierto sin mirar el remitente o un portátil sin bloquear. El fallo de seguridad del sistema suele aparecer después, cuando alguien ya ha entrado por la puerta que se dejó abierta. Entender a dónde puede ir a parar esa información es el primer paso para protegerla.
Web superficial (clear web)
Es la parte de Internet que todo el mundo usa: las páginas públicas que los buscadores como Google o Bing tienen indexadas. Ahí están las webs de empresas, la prensa digital, las tiendas online y los perfiles públicos de redes sociales.
- Se llega a ella con cualquier navegador y cualquier buscador.
- Es solo una fracción del contenido que existe en la red, porque la mayor parte de la información no está indexada.
- No es anónima: el proveedor de Internet puede ver qué sitios se visitan, y las propias webs registran datos de quien las consulta.
Web profunda (deep web)
Es todo el contenido que existe en Internet pero que los buscadores no muestran, normalmente porque está detrás de un usuario y una contraseña o porque su dueño no quiere que aparezca en los resultados. Aunque el nombre suene inquietante, casi todo el mundo la usa a diario sin saberlo.
Forman parte de la web profunda, por ejemplo:
- La banca online y el correo electrónico de cada usuario.
- Las intranets de empresas, asociaciones, colegios y universidades.
- Las bases de datos y los paneles de gestión con acceso restringido, como el de una tienda online o un programa de facturación en la nube.
- Las áreas privadas de cualquier web con registro de usuarios.
La web profunda no es ilegal. Es, sencillamente, la parte privada de Internet, y precisamente por eso es la que más interesa proteger: ahí están los datos de clientes, las cuentas y los documentos internos de un negocio.
Web oscura (dark web)
Es una porción pequeña de la web profunda formada por redes ocultas, las llamadas darknets, a las que solo se accede con programas específicos. El más conocido es Tor, un navegador que oculta la identidad y la ubicación de quien lo usa haciendo pasar la conexión por varios servidores intermedios.
El anonimato tiene usos legítimos: periodistas, activistas o ciudadanos de países con censura lo utilizan para comunicarse con seguridad. Pero la misma falta de rastro convierte a la web oscura en el lugar donde se compran y venden datos robados, credenciales filtradas y servicios delictivos. También abundan allí las estafas, porque la víctima difícilmente puede denunciar sin reconocer que intentaba algo ilegal.
- Requiere un navegador especial, como Tor.
- Es mucho más pequeña que la web superficial, al contrario de lo que sugiere su fama.
- La mala reputación que suele atribuirse a la «deep web» corresponde en realidad a esta capa.
Lo que significa en la práctica
Cuando una empresa sufre una filtración, los datos no suelen aparecer en Google: acaban en foros y mercados de la web oscura, donde se revenden para cometer fraudes, suplantar identidades o preparar nuevos ataques. Por eso la seguridad de un negocio pequeño no depende tanto de saber navegar por esas redes como de cuidar su propia parte de la web profunda:
- Contraseñas distintas para cada servicio y verificación en dos pasos donde sea posible.
- Accesos personales para cada empleado, retirados cuando deja de necesitarlos.
- Copias de seguridad periódicas guardadas fuera del equipo principal.
- Formación básica para reconocer correos y mensajes fraudulentos, que siguen siendo la vía de entrada más habitual.
La distinción entre las tres capas no es solo terminología. Ayuda a entender que lo que más hay que proteger no está escondido en ningún rincón oscuro de Internet, sino en las cuentas y sistemas que se usan cada día.