La ciberseguridad tiene su propio vocabulario, y buena parte de él se ha colado en las noticias sin que nadie se pare a explicarlo. Este glosario recoge los términos más habituales para quien no es experto: qué significan y qué conviene hacer en cada caso.
Fraudes y ataques más comunes
Compromiso del correo empresarial (BEC)
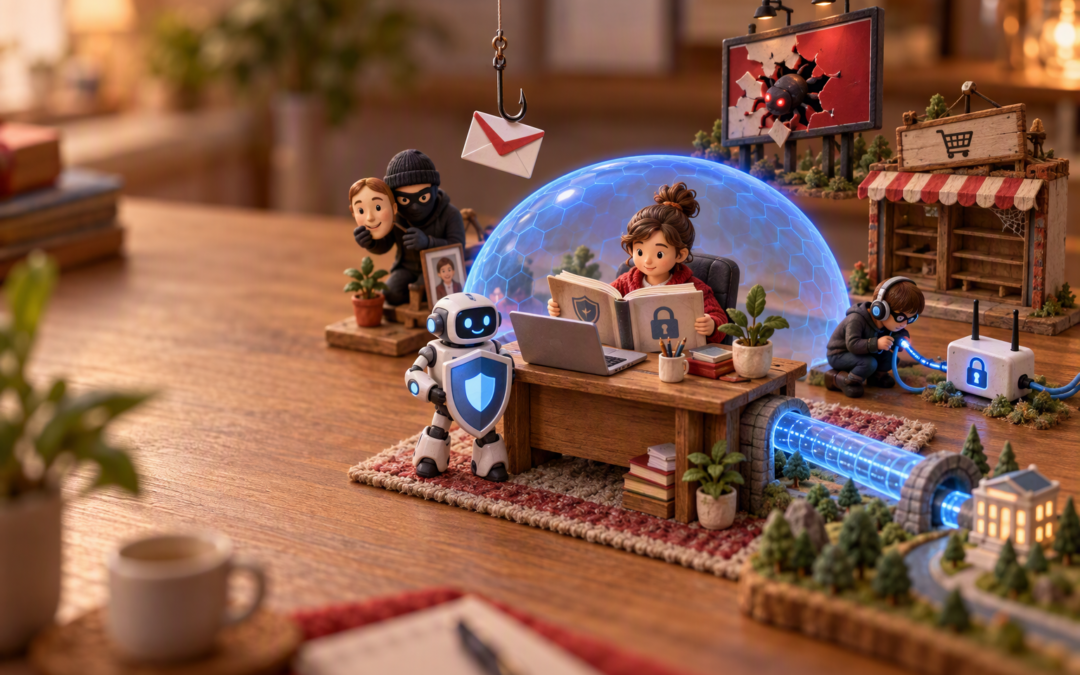
Del inglés Business Email Compromise. Es una forma de suplantación de identidad muy dirigida: el delincuente se hace pasar por un proveedor, un jefe o un cliente conocido y pide por correo un pago o un cambio de cuenta bancaria. Ante cualquier petición así, lo prudente es confirmarla por teléfono con un número que ya se tuviera antes.
Tiendas online falsas
Webs que imitan a una marca conocida para cobrar pedidos que nunca llegan o robar datos de tarjetas. A veces los delincuentes atacan además tiendas reales e insertan código malicioso para capturar los datos de sus clientes.
Malvertising
Anuncios en Internet que esconden software malicioso o llevan a páginas fraudulentas. Las faltas de ortografía, las ofertas demasiado buenas o las páginas que piden descargar algo son señales para salir de ella sin hacer clic en nada más.
Deepfake
Imágenes, vídeos o audios generados con inteligencia artificial que imitan a una persona real de forma muy convincente. Ya se usan en estafas telefónicas y en vídeos falsos de personajes conocidos. Cualquier contenido llamativo conviene contrastarlo por otra vía antes de creerlo o compartirlo.
Ataque de abrevadero
En lugar de atacar directamente a una empresa bien protegida, el delincuente infecta una web que sus empleados visitan con frecuencia, como la de un proveedor o una asociación del sector, y espera a que acudan a ella.
Ataque de intermediario (man in the middle)
El atacante se coloca entre el usuario y el servicio con el que se comunica, intercepta los mensajes y puede leerlos o modificarlos. Es un riesgo típico de las redes wifi públicas y de las extensiones de navegador maliciosas.
Ataques a redes inalámbricas
Intentos de entrar en la red wifi de una casa o un negocio para, desde ahí, llegar a los equipos conectados. La primera defensa es cambiar la contraseña que trae el router de fábrica.
Herramientas de protección
Antivirus
Programas que detectan y eliminan software malicioso analizando archivos, aplicaciones y páginas web. Son necesarios también en el móvil, pero no suficientes: ningún antivirus detecta un engaño de ingeniería social, como un correo que convence a alguien de hacer una transferencia.
VPN
Siglas de red privada virtual. Crea una conexión cifrada entre el dispositivo y otra red, lo que protege el tráfico en redes wifi públicas y permite trabajar a distancia con los sistemas de una empresa de forma segura.
Servidor proxy
Un equipo intermedio entre una red y el resto de Internet. Puede filtrar el tráfico, ocultar la estructura interna de la red y añadir una capa de control sobre qué se visita y desde dónde.
Cifrado WPA3
Es el estándar de seguridad actual para redes wifi. Si el router lo admite, conviene activarlo; si no, WPA2 con una contraseña larga sigue siendo aceptable. Ocultar el nombre de la red (SSID) aporta muy poca protección real, porque las herramientas de cualquier atacante lo detectan igual.
Hábitos básicos
- Redes sociales: revisar la configuración de privacidad, aceptar solo contactos que se conozcan y ser prudente con los datos personales que se publican.
- Extensiones del navegador: instalar solo las imprescindibles y de fuentes fiables, porque pueden leer todo lo que se hace en el navegador.
- Intrusos en la wifi: la forma fiable de comprobarlo no es mirar las luces del router, sino entrar en su panel de configuración, que muestra la lista de dispositivos conectados. Si aparece alguno desconocido, hay que cambiar la contraseña.
- Contenido viral: antes de compartir algo sorprendente, comprobar si lo publica también una fuente fiable.
Ninguno de estos términos exige ser informático para entenderlo. Conocerlos basta para reconocer la mayoría de los engaños antes de que funcionen.